SOLUCIÓN · REDACCESS · PARTNER PREFERIDO
Su información.
Bajo control.
RedAccess protege lo que su equipo comparte con IA y por chat.
No se pudo cargar el video. Abrir el MP4 directamente.
Transcripción del ejemplo
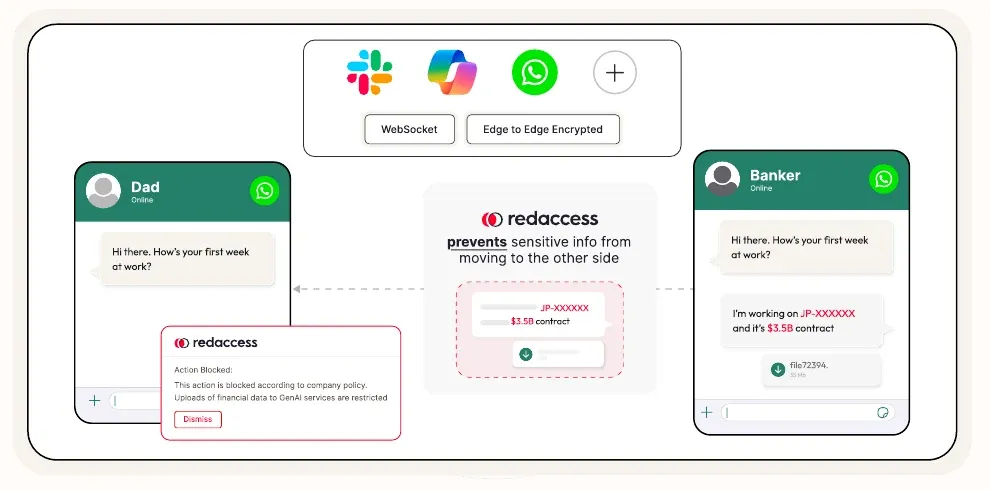
Se intenta introducir y compartir un dato de tarjeta en WhatsApp de escritorio. El campo de entrada está oculto en esta edición. Aparece el aviso de RedAccess “Action Blocked”, indicando que la acción está bloqueada según la política de la empresa.
¿Qué le preocupa?
01
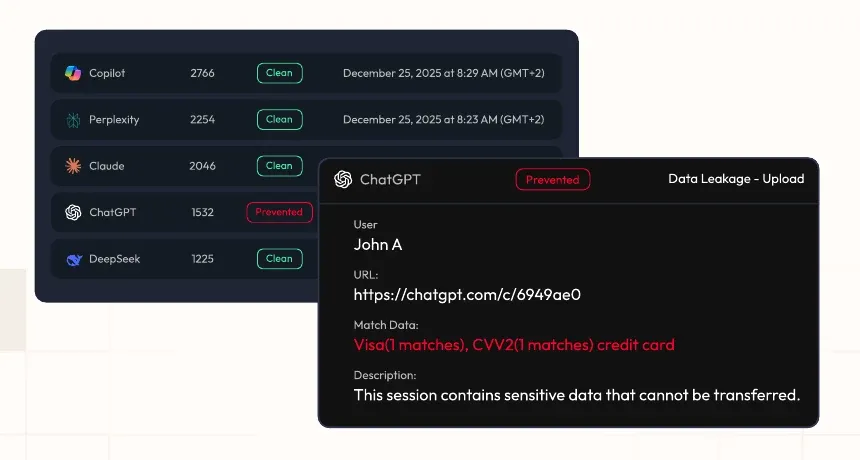
Prompts con datos de clientes.
- Ver qué IA se usa
- Decidir permitir, advertir o bloquear
- Proteger prompts y archivos
02
Archivos que salen por chat.
- Pegar texto sensible, con reglas
- Archivos cargas según clasificación
- Límite no chats privados de la app móvil
03
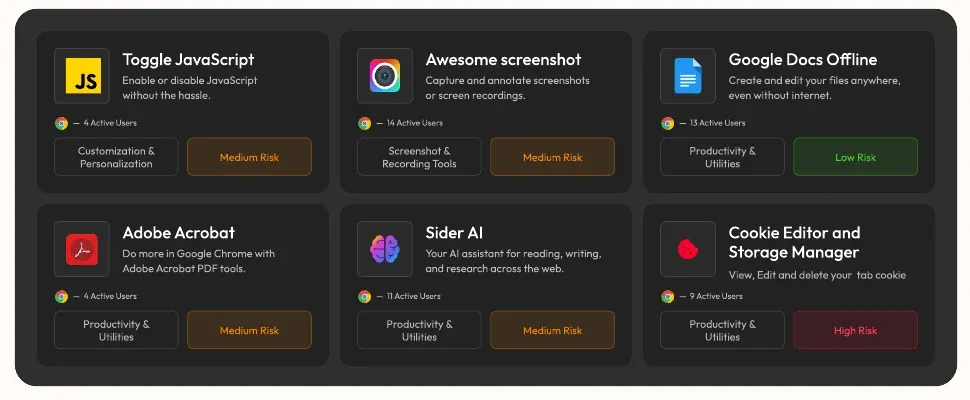
Extensiones que leen todo.
- Inventario por navegador
- Riesgo permisos excesivos
- Política aprobar o bloquear
Brochures originales.
PDF · EN · RedAccess · Descarga con formulario.
- 01 Evaluación
- 02 Piloto con visibilidad
- 03 Políticas
- 04 Operación
Lo que hace — y lo que no promete. Alcance y límites
Qué cubre
- Herramientas de IA en el navegador
- Datos en prompts y archivos
- WhatsApp Web en navegador gestionado
- Extensiones y sus permisos
Qué no cubre
- No intercepta conversaciones privadas de WhatsApp en teléfonos móviles.
- No rompe el cifrado de extremo a extremo de ninguna aplicación de mensajería.
- No ofrece cobertura universal sobre cualquier aplicación, dispositivo o red.
- No sustituye la clasificación de datos ni la política interna: las hace aplicables.
La compatibilidad concreta (navegadores, versiones, aplicaciones web y acciones controladas) se confirma en la evaluación técnica antes de cualquier compromiso.
FAQ
Preguntas frecuentes
¿RedAccess puede leer los chats de WhatsApp de los empleados en el celular? +
No. RedAccess actúa sobre el navegador. No intercepta chats privados en dispositivos móviles ni rompe el cifrado de WhatsApp. Los controles aplican a WhatsApp Web dentro del navegador gestionado.
¿Tenemos que prohibir ChatGPT u otras herramientas de IA? +
No necesariamente. El enfoque habitual es permitir las herramientas aprobadas, advertir en las dudosas y bloquear las que no cumplen, con controles sobre qué datos pueden compartirse.
¿Cubre todas las herramientas de IA que existen? +
No prometemos cobertura universal. La evaluación confirma qué herramientas y acciones se controlan en su entorno concreto antes de definir el alcance.
¿Cuánto tarda la implementación? +
Depende del número de usuarios, navegadores y políticas. Lo definimos en la evaluación; el piloto en modo observación permite empezar con un grupo pequeño.
¿Quién opera la solución después? +
Tech CRG puede operarla dentro de sus servicios de ciberseguridad, o transferir el conocimiento a su equipo interno.